
Una riflessione sullo stato dell’arte della digital forensics e il contributo della ricerca nazionale
Il SANS Summit 2026 a Praga ha rappresentato uno dei principali appuntamenti mondiali per chi opera nell’ambito della digital forensics, cybersecurity investigation e incident response. Un evento che non è una semplice fiera di strumenti commerciali, ma una riunione di practitioner, ricercatori e decision-maker internazionali dove si discute della direzione in cui la disciplina sta evolvendo.
Cos’è il SANS Summit e perchè è importante
SANS organizza ogni anno appuntamenti di alto profilo dove convergono: – Esperti di digital forensics da agenzie di law enforcement – Ricercatori provenienti da università e centri indipendenti – Vendor leader del settore che presentano soluzioni enterprise – Professionisti che si confrontano su metodologie emergenti Diversamente dalle conferenze commerciali, il SANS Summit pone l’accento su trend, best practice e ricerca originale e non sulla mera promozione di tool commerciali. È lo spazio dove le metodologie forensi che oggi sono di frontiera mirano a diventano standard di settore domani. La conferenza di Praga 2026 ha ospitato anche una numerosa delegazione di esperti italiani, un segnale positivo della crescente visibilità dell’informatica forense italiana nel contesto internazionale.
I contenuti dell’evento SANS Summit 2026
Nel corso dei tre giorni, la comunità forense internazionale ha approfondito diverse aree critiche: – Integrità e metodologia della digital evidence: sessioni dedicate ai principi fondamentali della prova forense nel contesto della digital transformation, con focus su come mantenere credibilità scientifica quando gli ambienti investigativi si complessificano. – Automazione e intelligenza artificiale nella Digital forensics: come strutturare sistemi agentrici (hard agent per estrazione deterministica, soft agent per interpretazione probabilistica) che mantengono la tracciabilità della catena di custodia anche quando l’analisi diventa sempre più sophisticata. Un tema critico dato che l’AI è ormai parte integrante della pratica forense, ma rischia di creare “black box” inammissibili in tribunale. – Autenticità e validazione delle evidenze digitali: metodologie per rilevare manipolazione di screenshot, contenuti AI-generati, e falsificazioni in ambiti come le fraud investigations. Una sfida crescente soprattutto in contenzioso civile. – Tracciamento di azioni e intent su device mobili: come distinguere tra azioni deliberate dell’utente e azioni automatiche del sistema operativo, una differenza che in molti procedimenti è legalmente determinante. – Analisi di comunicazioni decentralizzate e fuori dagli ambiti informatici tradizionali: il vero frontier della disciplina, dove i sistemi tradizionali di analisi incontrano i loro limiti. – Ricostruzione di timeline e analisi in ambito mobile: come sincronizzare timestamp provenienti da múltiple device, come gestire timezone e DST transition, come validare coerenza temporale tra fonti diverse. – Indagini multi-device nell’ecosistema Apple: come estrarre e correlare dati da iPhone, Watch, AirTag, Home devices per ottenere una narrativa investigativa completa. – Campagne APT e attribuzioni: metodologie per ricostruire attacchi sofisticati che lasciano tracce distribuite tra memoria, log, comportamenti anomali, e infrastruttura C2.
Il contributo del socio ONIF Lorenzo Dina su Radio Mesh Network Forensics
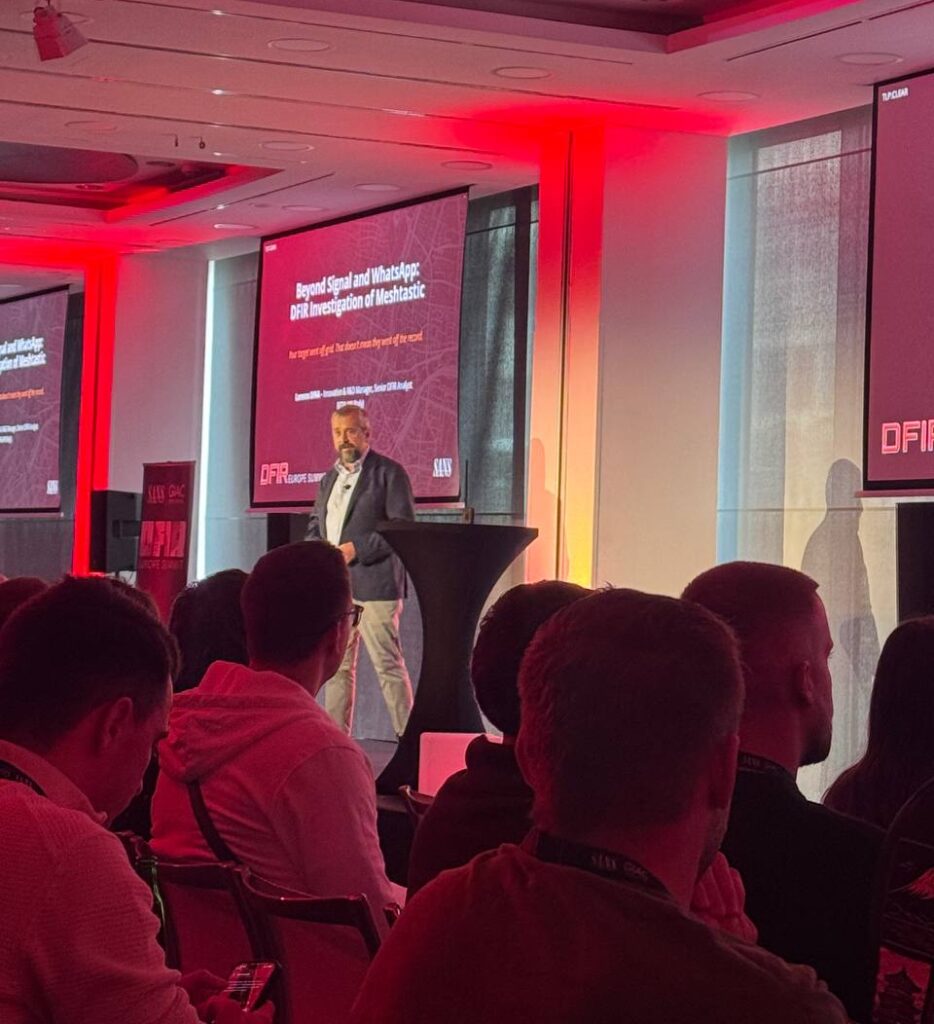
All’evento erano presenti diversi soci ONIF: il presidente Mattia Epifani e i soci Lorenzo Dina e Michele Ferrazzano. In questo contesto internazionale di alto profilo, Lorenzo Dina – socio ONIF e Innovation Manager in BIT4LAW – ha presentato una ricerca originale su un tema di frontiera: Radio Mesh Network Forensics. La ricerca affronta un gap critico nel panorama della digital forensics: come analizzare comunicazioni che operano completamente al di fuori dell’infrastruttura tradizionale di sorveglianza. Sistemi come LoRaWAN, Meshtastic e protocolli mesh proprietari — sempre più utilizzati negli ambienti di criminalità organizzata, frode finanziaria e operazioni di intelligence — non lasciano log su server, non sincronizzano cloud, non passano per ISP. La ricerca di Lorenzo Dina ha documentato: – Metodologie di acquisizione per dispositivi mesh distribuiti, affrontando vincoli fisici e tecnici specifici – Estrazione e validazione di messaggi criptati end-to-end, con focus su come ricostruire evidenza ammissibile anche quando la decryption non è possibile – Ricostruzione di topologia di rete e sincronizzazione temporale tra nodi – Framework di confidence scoring per determinare il grado di certezza nelle conclusioni, essenziale per la credibilità in procedimento giudiziale – Standard di ammissibilità per evidenze estratte da sistemi non standardizzati La presentazione ha stimolato numerose domande da parte di esperti provenienti da law enforcement europei, americani e agenzie di sicurezza governativa, segno della rilevanza della ricerca nel contesto internazionale.
Perché l’evento è importante anche per ONIF
Ci sono tre punti di riflessione per chi opera nell’informatica forense italiana: 1. Lo stato dell’arte è in movimento. Le metodologie consolidate (mobile forensics, network forensics tradizionale, incident response basato su tool mainstream) rimangono valide e importanti. Ma una porzione crescente dei casi — soprattutto in criminalità organizzata e operazioni transnazionali — richiede ricerca originale su sistemi emergenti. Il gap tra quanto le organizzazioni di law enforcement sanno fare e quanto è tecnicamente possibile fare sta crescendo. Questo gap rappresenta una sfida operativa, ma anche un’opportunità di ricerca e specializzazione. 2. La ricerca italiana ha qualcosa da dire. Non siamo e non dobbiamo essere follower. Quando uno dei nostri soci ONIF presenta ricerca originale al SANS Summit, accanto ai vendor leader mondiali, significa che la comunità italiana di periti informatici ha competenze che il mercato globale riconosce come rilevanti. Ormai sono vari anni che questo si verifica e ONIF contribuisce attivamente alla promozione di queste attività divulgativa, a dimostrazione di quanto la ricerca italiana sulla digital forensics sia rilevante e apprezzata anche oltre confine. 3. La connessione tra ricerca e pratica operativa è il vero collo di bottiglia del settore. Nel settore si tende a focalizzarsi spesso solo sull’uso di tool, non sulle metodologie e sull’allenamento a trovare soluzioni innovative a problemi nuovi. Il valore è chiaramente nel mezzo: da un lato è importante saper usare proficuamente gli strumenti, dall’altra innovare e trovare nuove soluzioni a problemi emergenti consente di rimanere pronti alle nuove sfide poste dalle nuove tecnologie.